FINMA-RS 23/1 - Kritische Daten im Griff? Ein neues Projekt oder «nur» Teil von (Information) Governance Aktivitäten? 2. März 2024
Informationsmanagement für Teilbereich «Informationssicherheit» von Peter R. Bitterli, CISA, CISM, CGEIT, CRISC und CDPSE 2. März 2024
«Chancen und Risiken der digitalen Souveränität für die Schweiz» Die Prinzipien, Handlungsfelder und die Rolle von Gaia-X in der Förderung der Datensouveränität von Martin Andenmatten 9. Dezember 2023
Digitale Souveränität - und wo bleibt die Ausbildung dazu? Von Peter R. Bitterli, CISA, CISM, CGEIT, CRISC und CDPSE 9. Dezember 2023
Ist der Mensch das schwächste Glied in der Cybersicherheit? Mitarbeiter sind die erste Verteidigungslinie im täglichen Kampf gegen Cyber Attacken. Eine clevere, durchdachte Awareness Kampagne hilft, sie ihrer Verantwortung bewusst zu machen; so profitiert nicht nur die Unternehmung, sondern schlussendlich auch jeder Mitarbeiter im privaten Umfeld. Ein Erfahrungsbericht der Bank Julius Bär & Co. AG 2. September 2023
Mensch und IT-Sicherheit - ein hoffnungsloser Fall? Es müsste wesentlich mehr gemacht werden, um die Auswirkungen menschlicher Fehler zu minimieren. 2. September 2023
Zu viel Sicherheit? Müssen die IT-Provider wirklich so viele Massnahmen aus unterschiedlichsten Quellen implementieren? 10. Juni 2023
Hilf mit beim Aufbau eines Studiums für Informatikrevision Dozentinnen und Dozenten gesucht 10. Juni 2023
Aktuell: ISO 27001:2022 Im Oktober 2022 war es nach neun Jahren so weit, die ISO 27001:2022 wurde veröffentlicht. Vorneweg, es hat sich inhaltlich nicht sehr viel geändert. Eine grosse Tragweite haben aber die elf neuen Controls in Anhang A. Zeit also, genauer auf die Norm einzugehen. 4. März 2023
Den Überblick behalten ist schwierig Eine schier unglaubliche Vielfalt an Normen und Standards 4. März 2023
Vorgehensweise und Methodik der Internen Revision Die internen Auditoren haben sich für eine Prüfung angekündigt. «Weshalb trifft es (schon wieder) meinen Bereich», fragen sich viele Auditees – «wir haben doch alles im Griff». Solche Fragen sind keine Seltenheit beim Start einer Prüfung der Internen Revision. Der folgende Artikel gibt einen Einblick in die Methodik zur adäquaten Berücksichtigung unternehmenskritischeren Bereiche wie die Informationstechnologie (IT) durch die Interne Revision. 10. Dezember 2022
Neue IT-Prüferinnen gesucht! Berücksichtigung des technologischen Wandels in der IT-Prüfung 10. Dezember 2022
Aktuelle Perspektiven zu den Top Technologie Risiken Die Ergebnisse der globalen Umfrage von ISACA/Protiviti zeigen, dass das Thema Cybersicherheit zu den Top-Anliegen zählt. 3. September 2022
Advertorial So schützen Unternehmen ihren Produktionsfaktor Netzwerk Produktionsunternehmen sind zunehmend von vernetzten Standorten, Cloud-Diensten und digitalen Prozessen abhängig. Damit wird die Netzwerk- und Security-Architektur zu einem zentralen Faktor für die betriebliche Resilienz.
Advertorial Digitale Souveränität: Wenn der Rechtsraum zur Waffe wird Digitale Souveränität ist zu einer strategischen Frage für Geschäftsleitungen geworden.
Advertorial Digitale Signatur: flexibel, sicher und rechtskonform Digitale Signaturen sind längst Teil moderner IT-Prozesse. Doch Cloud ist nicht für jedes Szenario die richtige Antwort. DeepSign bietet Schweizer Unternehmen drei Wege zur rechtskonformen elektronischen Signatur – von der Cloud über DeepSign Desk bis zur On-Premises-Lösung.
Advertorial Wissen schützt Mitarbeiter sind aktuell viel zu oft die Schwachstelle in der Cybersicherheit in KMU. Das muss nicht sein, wenn sie entsprechend geschult werden.
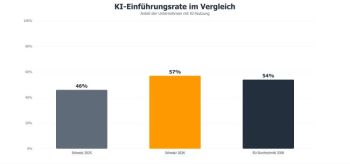
Advertorial KI-Schub für KMU KMU hinken bei der KI-Einführung hinterher. Wer aber einsteigt, nutzt KI in der Schweiz oft überraschend konsequent
Advertorial Vom Foto zum Livestream im Cybersecurity-Testing KI hat die Cybersecurity von Grund auf verändert, und Unternehmen müssen sich anpassen, um ihre Cyberresilienz zu bewahren. SignalFisher unterstützt sie mit kontextbewussten, ständig laufenden und adaptiven Testingprogrammen.