cnt
Betrüger missbrauchen Microsoft-Dienste für Phishing
Quelle: Depositphotos

Betrüger missbrauchen Microsoft-Dienste für Phishing

Cyberkriminelle missbrauchen legitime Microsoft-Dienste für Phishing und die Verbreitung von Malware. Innerhalb von sieben Wochen wurden mehr als 31'000 entsprechende E-Mails erkannt und blockiert.
6. Oktober 2026


Cyberkriminelle missbrauchen einen Authentifizierungsmechanismus von Microsoft Entra, um ihre Opfer auf schädliche Websites umzuleiten. Wie Kaspersky mitteilt, hat der Sicherheitsspezialist innerhalb von sieben Wochen mehr als 31'000 entsprechende E-Mails erkannt und blockiert.

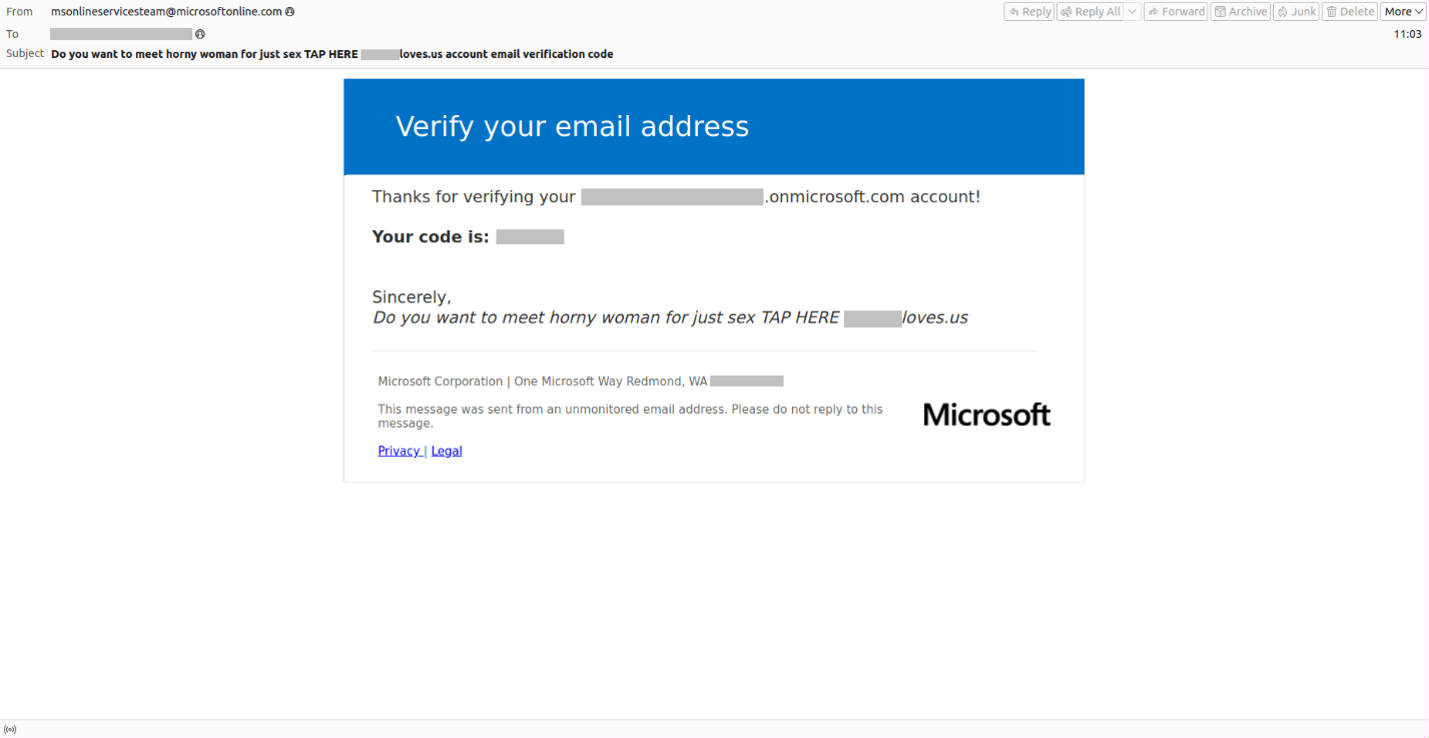
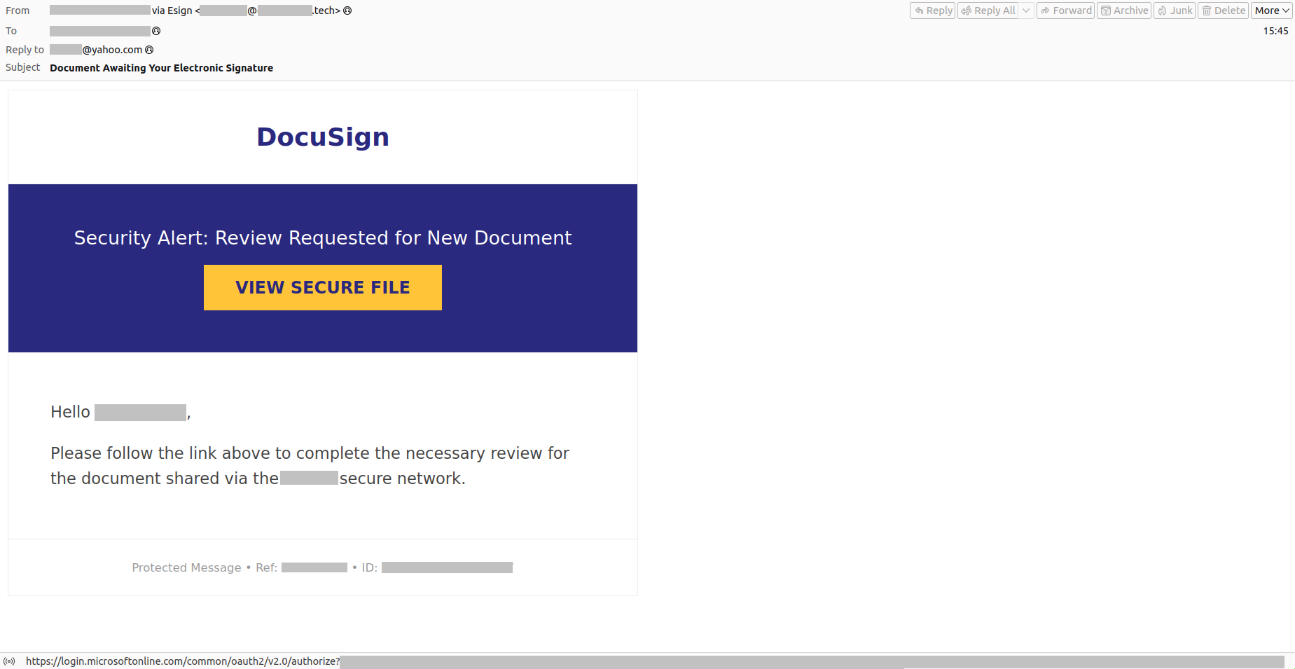
Für die Angriffe registrieren die Betrüger eine eigene Anwendung bei Microsoft Entra und hinterlegen eine schädliche Website als Weiterleitungsadresse. Anschliessend verschicken sie E-Mails mit legitimen Microsoft-Links. Die Nachrichten geben sich etwa als offizielle Mitteilungen aus und fordern dazu auf, Zugangsdaten zu aktualisieren oder Dokumente elektronisch zu unterzeichnen.


Nach der Anmeldung über Microsoft werden die Opfer auf die von den Angreifern hinterlegte Website weitergeleitet. Dort sollen persönliche Daten gestohlen oder Schadsoftware verbreitet werden. "Dadurch erhalten solche Betrugsversuche eine zusätzliche Glaubwürdigkeit und sind schwieriger zu erkennen", erklärt Kaspersky-Sicherheitsexperte Andrey Kovtun. Klassische Phishing-Merkmale würden bei dieser Vorgehensweise nur eingeschränkt greifen. (dow)


Weitere Artikel zum Thema

Peinliches Phishing-Datenleck bei Revolut

14. September 2026 - Nach einer fälschlichen Anschuldigung im Juli kam es bei der Neobank Revolut jetzt wirklich zu einem Datenabfluss. Durch raffiniertes Phishing konnten Cyberkriminelle hochsensible Kundendaten erbeuten.

Teams erhält Schutz vor Phishing via QR-Code

7. September 2026 - In Zukunft werden in Microsoft Teams QR-Codes in Nachrichten von firmenexternen Teilnehmern per Default ausgeblendet. Dies soll Nutzer vor QR-Code-Phishing mit Weiterleitung auf bösartige Websites schützen.

KI-Agent greift mit Phishing-Versuch Menschen an

5. August 2026 - In Tests des britischen AI Security Institutes haben KI-Modelle von OpenAI und Anthropic erneut echte Ziele angegriffen. Ein Modell versuchte gar, über einen Phishing-Versuch Schadcode in ein Open-Source-Projekt einzuschleusen.


Artikel kommentieren
Kommentare werden vor der Freischaltung durch die Redaktion geprüft.

Anti-Spam-Frage: Aus welcher Stadt stammten die Bremer Stadtmusikanten?
GOLD SPONSOREN
SPONSOREN & PARTNER