Die Nutzung von KI durch Cyberkriminelle hat
laut einem Blogbeitrag der
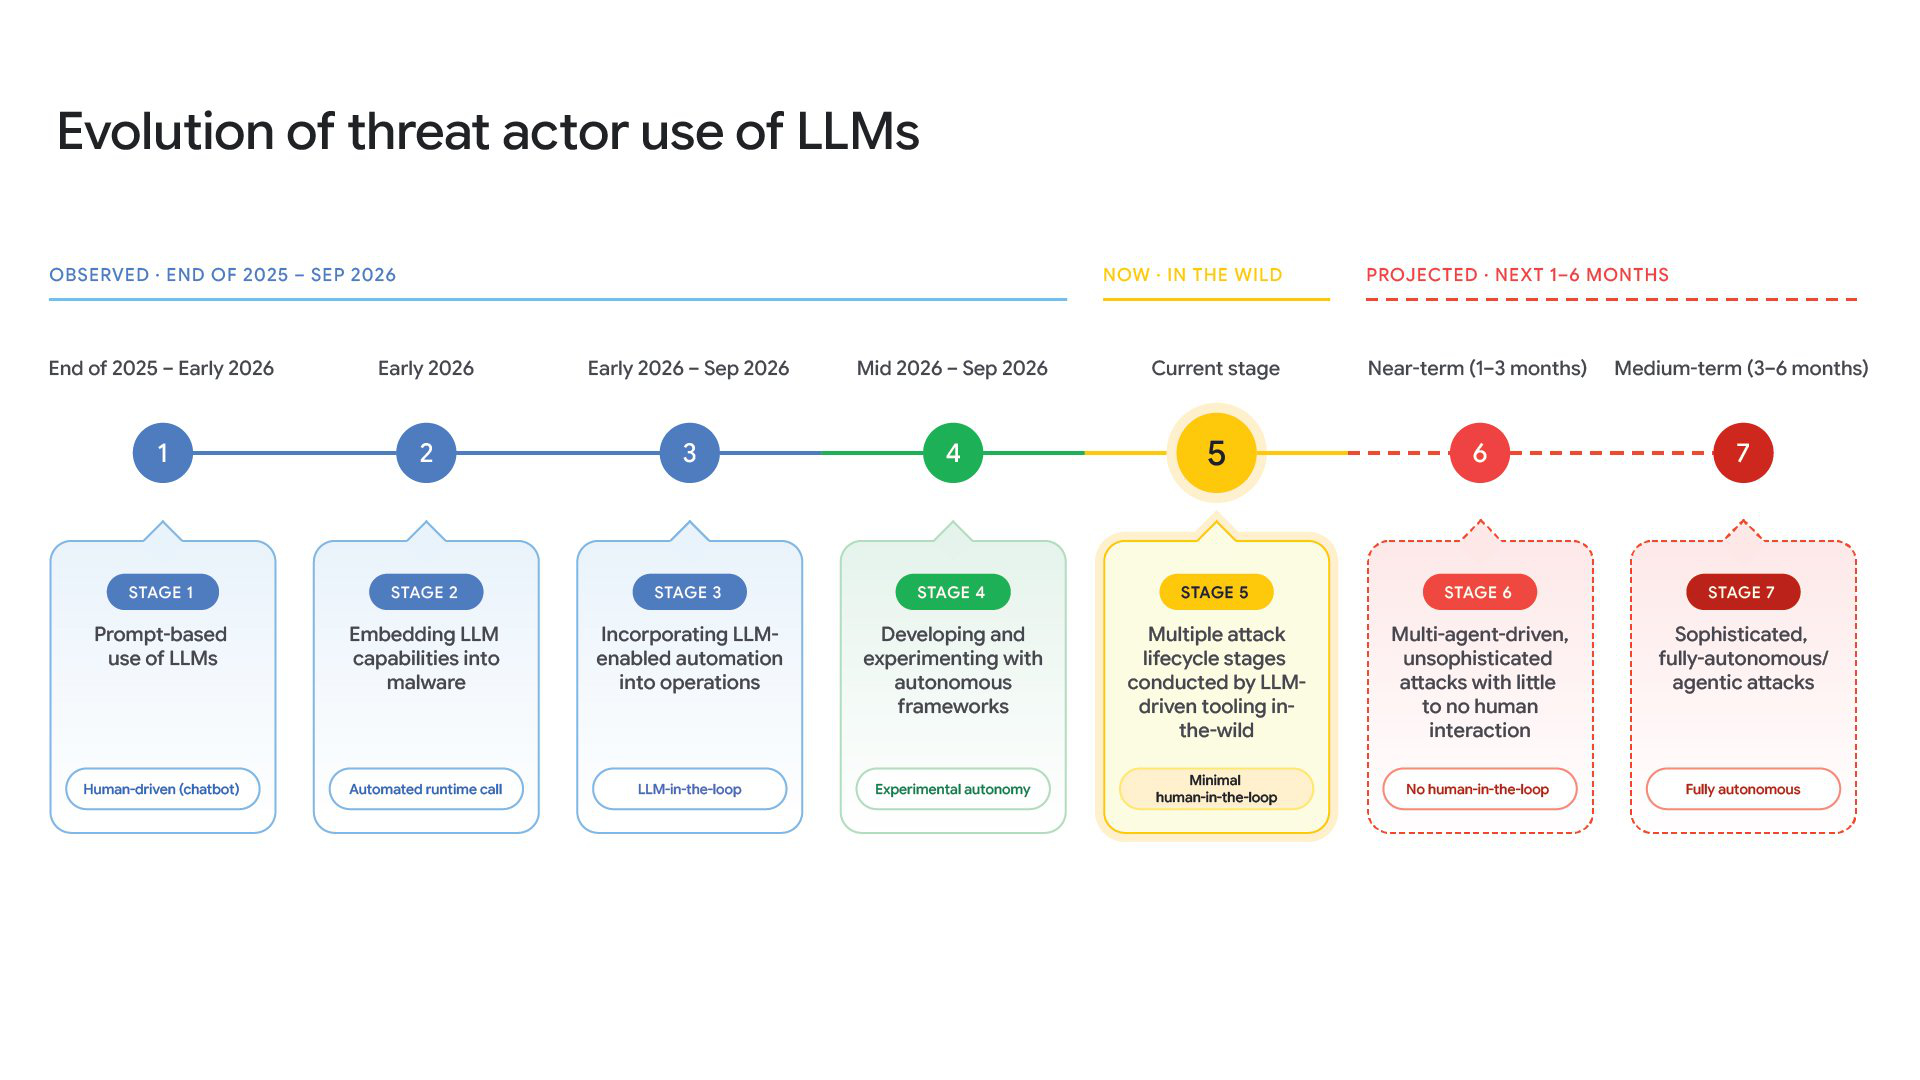
Google Threat Intelligence Group (GTIG) einen kritischen Wendepunkt erreicht. Angreifer würden statt einfacher Prompts für ihre Attacken zunehmend autonome Multi-Agenten-Frameworks, automatisierte Pipelines zur Ausnützung von Sicherheitslücken und alternative Monetarisierungsmodelle wie LLMJacking einsetzen.
Bei ihren Untersuchungen, die mit Unterstützung durch Mandiant durchgeführt wurden, hat die GTIG im Verlauf des letzten Quartals festgestellt, dass KI-basierte, für Angriffe konzipierte Frameworks sowohl bei finanziell motivierten als auch bei staatlich unterstützten Cybercrime-Gruppen zum Einsatz kamen. Als Beispiel nennen die Sicherheitsforscher von Google das mit mehreren KI-Agenten arbeitende Open-Source-Framework für Penetration Testing CAIRN, das für einen Angriff auf die Aerospace Branche der USA genutzt wurde. Neben CAIRN sollen auch weitere quelloffene Frameworks, die eigentlich für Paint Testing konzipiert sind, systematisch für Cyberangriffe genutzt werden, darunter Artex, CyberstrikeAI und Hexstrike AI.
Die GTIG geht davon aus, dass Angreifer in den nächsten drei Monaten in der Lage sein werden, einfache Angriffe zu starten, die "kaum bis gar keine menschliche Interaktion" erfordern und sich primär auf mehrere KI-Agenten stützen. Innerhalb von sechs Monaten sollen dann "ausgefeilte und vollständig autonome agentenbasierte" Angriffe vorkommen. Der GTIG-Post liefert darüber hinaus vielfältige Details zur Entwicklung KI-basierter Angriffe über die Jahre hinweg, zu konkreten Beispielen und den dafür genutzten Tools.
(ubi)