Fortschritte in der KI haben die Cybersicherheitslandschaft in den letzten Jahren schnell und grundlegend verändert und werden dies auch in der Zukunft weiterhin tun. Mit der mühelosen Verfügbarkeit mächtiger KI-Ressourcen hat sich etwa die Geschwindigkeit, in der Sicherheitslücken erkannt und ausgenutzt werden, um ein Vielfaches erhöht.
Im Rahmen von Anthropics Initiative Project Glasswing durchsuchte das Modell Claude Mythos einen Monat lang kritische Software. In dieser Zeit wurden über 10 000 Schwachstellen gefunden, mehr als 6200 davon mit hohem oder kritischem Schweregrad; allein der Netzwerkanbieter Cloudflare identifizierte dabei 2000 Schwachstellen, 400 davon kritisch. OpenAI wiederum liess sein Modell GPT-5 in Form des Sicherheitsagenten Codex Security dreissig Tage lang 1,2 Millionen Code-Commits durchsuchen und meldete dabei 792 kritische sowie 10 561 hochgradige Befunde. Derweil beziffert der Mandiant M-Trends Report 2026 die durchschnittliche Zeit von der Entdeckung bis zur Ausnutzung einer Schwachstelle inzwischen auf minus sieben Tage – Exploits sind demnach im Schnitt bereits eine Woche im Umlauf, bevor überhaupt ein Patch existiert.
Wenn der Patching-Prozess zusammenbricht
Heute verwendete Prozesse zur Erkennung und Behebung von Sicherheitslücken können da nicht mehr mithalten. Sie brechen unter der Flut der generierten Befunde zusammen. So stellte etwa das Open-Source-Projekt Curl sein Bug-Bounty-Programm Anfang 2026 vorübergehend ein, nachdem die Bestätigungsquote eingereichter Meldungen wegen KI-generierter Berichte unter 5 Prozent gefallen war. Parallel dazu verlängert sich der Zeitaufwand für die Behebung unter dem Druck: Der Verizon Data Breach Investigations Report 2026 verzeichnet einen Anstieg der medianen Behebungszeit von 32 auf 43 Tage, und nur noch 26 Prozent der von der US-Behörde CISA als aktiv ausgenutzt gelisteten Schwachstellen wurden 2025 vollständig behoben. Im Vorjahr waren es noch 38 Prozent. Diese Zahlen machen klar, dass die Testprozesse im Bereich der Cybersecurity aus den Fugen geraten sind. Es braucht einen kompletten Neustart.
Livestream statt Momentaufnahme, Signal statt Rauschen
Trotzdem begnügen sich die meisten Verantwortlichen für Cybersicherheit beim Überprüfen der Sicherheit der Angriffsfläche ihrer Organisationen nach wie vor mit Momentaufnahmen: einer Handvoll jährlicher Penetrationstests, die weder relevant noch aktuell sind. Was Unternehmen stattdessen wirklich benötigen, ist ein Livestream: ein Sicherheitstestprogramm, das ständig läuft, kontinuierlich lernt und sich an neue Informationen anpasst – sei es eine Veränderung der Angriffsfläche, eine neue externe Bedrohung oder gesammelte Erkenntnisse aus früheren Sicherheitstests. Kein Programm, das einen ununterbrochenen Strom von Listen mit Schwachstellen liefert, sondern ein intelligenter Livestream mit relevanten Erkenntnissen. Nicht jede Schwachstelle lässt sich beheben. Wohl aber lässt sich erkennen, welche Massnahmen den grössten Effekt auf das eigene Geschäft haben. Genau darauf ist ein solches Programm ausgelegt: den Fokus auf das zu lenken, was tatsächlich zählt, und so das Signal aus dem Rauschen zu fischen.
Von Cybersecurity-Experten geführtes Testing
SignalFisher bietet im Rahmen seines Cyber Resilience Shields KI-gestützte Sicherheitstestprogramme, die von Cybersecurity-Experten entwickelt und verwaltet werden, ständig laufen und kontinuierlich lernen und sich an neue Informationen und Erkenntnisse sowie Bedrohungen anpassen. Sie halten mit den Veränderungen Schritt und geben Sicherheitsverantwortlichen das Vertrauen und die Abdeckung, die sie benötigen, um effektiv zu arbeiten. Vom Kontext und der Festlegung des Umfangs bis hin zu den Tests und der Auswertung wird der gesamte Sicherheitstestprozess abgedeckt. Der geschäftliche und branchenspezifische Kontext wird von Anfang an einbezogen und kontinuierlich ausgebaut, sodass Entscheidungen auf der Grundlage von Erkenntnissen getroffen werden können, die relevant, aktuell und zuverlässig sind.
Ein solches Programm umfasst drei ineinandergreifende Phasen:
• In der
Scope-Phase übernimmt SignalFisher Kontext, Strategie und Planung: Der geschäftliche, branchenspezifische und regulatorische Kontext fliesst ab Anfang laufend in die Formulierung der Teststrategie ein, während relevante externe Bedrohungen kontinuierlich beobachtet werden, damit sich der Testumfang mit der Bedrohungslage mitverändert.
• In der
Testphase greift SignalFisher auf ein Netzwerk von zehntausenden sorgfältig geprüften ethischen Hackern zurück; ein intelligentes Matching sorgt dafür, dass die richtigen Tests von den passenden Spezialistinnen und Spezialisten auf den richtigen Assets durchgeführt werden – und deckt so die gesamte exponierte Angriffsfläche ab, ohne dass Unternehmen selbst Teilnehmende prüfen, Testrichtlinien schreiben oder das Programm verwalten müssen.
• In der
Interpretationsphase werden Berichte, Einordnungen und Handlungsempfehlungen mit dem jeweiligen Geschäftskontext versehen – von übersichtlichen Statusberichten für die Geschäftsleitung und den Verwaltungsrat bis zu detaillierten technischen Befunden für die IT-Teams, ergänzt durch Dashboards und automatische Benachrichtigungen, die Handlungsbedarf direkt in die bestehenden Arbeitsabläufe der Kundschaft einspielen.
Und weil sich Geschäftskontext, Branchenumfeld und Bedrohungslage laufend verändern, hört das Programm nie auf zu lernen: Neue Erkenntnisse fliessen automatisch und laufend in Umfang, Tests und Auswertung zurück – die Grundlage für jene Widerstandsfähigkeit, die Unternehmen in einem Umfeld brauchen, das sich nie stillhält.
Relevanz, Aktualität, Vertrauen
Der Mehrwert für CISOs, VR-Mitglieder und Engineers lässt sich schliesslich in drei Aspekte verdichten: Relevanz durch Einbindung des Kontexts, der sich durch den gesamten Prozess zieht, vom richtigen Risiko bis zum richtigen Test; Aktualität, garantiert durch kontinuierliches Lernen; und Vertrauen aufgrund des von Experten geleiteten «Human-in-the-Loop»-Ansatzes. Das richtige Risiko erfassen, den richtigen Test koordinieren, Erkenntnisse in Massnahmen umsetzen und die Sicherheit im Laufe der Zeit verstärken: Darauf kommt es an.
Ein laufendes, intelligentes Security-Testing befähigt Unternehmen, mit der sich wandelnden Bedrohungslage Schritt zu halten. Denn die Geschwindigkeit der Veränderungen wird nicht mehr abnehmen. Wer in dieser neuen, von KI geprägten Cybersicherheitslandschaft bestehen will, kommt an einem kontinuierlichen Blick auf die eigene Angriffsfläche nicht mehr vorbei.
Über SignalFisher
SignalFisher (ehemals Bug Bounty Switzerland) ist die Schweizer Pionierin für intelligentes Security-Testing, Ethical Hacking und das Service-as-Software-Modell. Das Unternehmen hat sich der Aufgabe verschrieben, Security-Testing neu zu gestalten: schneller, intelligenter, widerstandsfähiger. SignalFishers Sicherheitsplattform Cyber Resilience Shield ermöglicht Organisationen, kontinuierliche, skalierbare Security-Assessments ihrer gesamten exponierten Angriffsfläche durchzuführen, KI-gestützt und angeleitet von echten Cybersecurity-Experten. Zahlreiche Grossunternehmen wie Finanzinstitute, globale Konsumgütermarken, Betreiber kritischer Infrastruktur sowie öffentliche Stellen (darunter das schweizerische Bundesamt für Cybersicherheit BACS) vertrauen SignalFisher.
SignalFisher AGKontakt: +41 41 562 05 65
hello@signalfisher.comwww.signalfisher.com
Der Autor
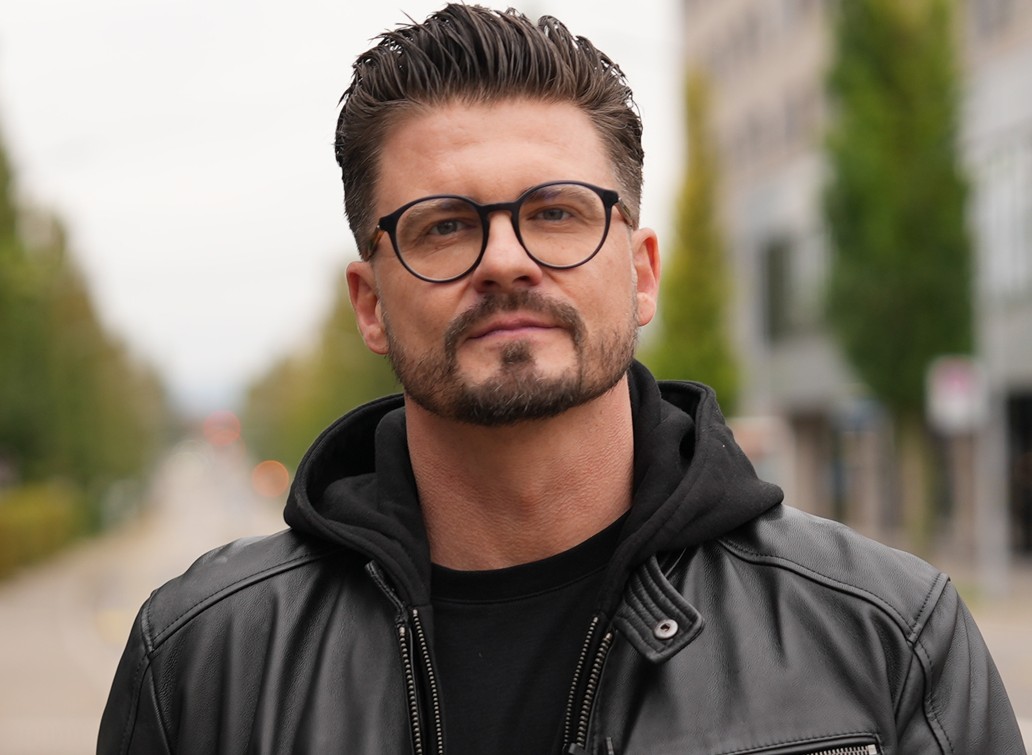
Sandro Nafzger ist Co-Founder und CEO von SignalFisher.